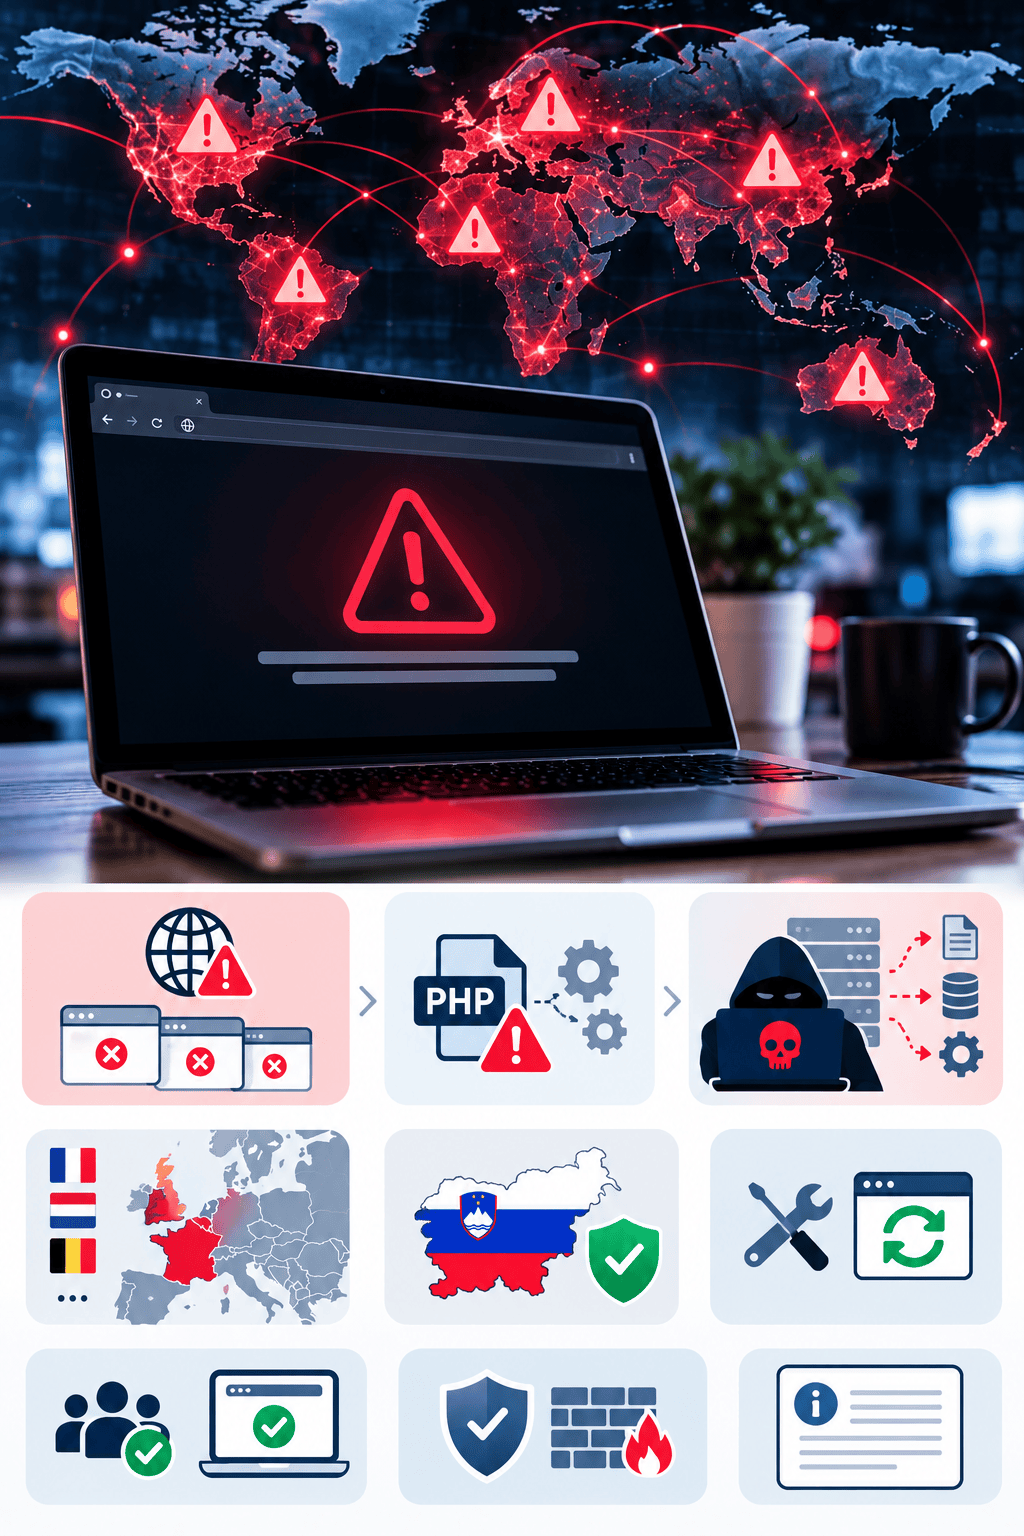
Spletne strani državnih ustanov, javnih služb in podjetij so se danes znašle pred resno varnostno grožnjo. Razkritje dveh kritičnih ranljivosti v programskem jeziku PHP je povzročilo val preventivnega izklapljanja spletnih storitev, saj bi lahko nepridipravi varnostni pomanjkljivosti izkoristili za dostop do podatkov in izvajanje škodljive programske kode.
Ranljivosti, označeni kot CVE-2026-109618 in CVE-2026-109619, sta na desetstopenjski lestvici resnosti CVSS prejeli oceno 9,2, kar pomeni izjemno visoko stopnjo tveganja. Posebej skrb vzbujajoče je, da bi lahko napadalec v določenih okoliščinah izvedel napad na daljavo, ne da bi za to potreboval uporabniško ime ali geslo.
Na Nizozemskem nedostopne tudi pomembne državne storitve
Med državami, ki so se odločile za preventivne ukrepe, je Nizozemska. Tamkajšnje oblasti so začasno onemogočile dostop do več državnih spletnih storitev, med njimi sistema DigiD, ki ga prebivalci uporabljajo za elektronsko identifikacijo in dostop do javnih storitev.
Preventivni ukrepi so prizadeli tudi nekatere druge državne portale. Nizozemski nacionalni center za kibernetsko varnost je ob tem opozoril, da obstaja nevarnost izkoriščanja ranljivosti, čeprav ob objavi opozorila še niso zaznali potrjenih primerov aktivnih napadov.
O začasnih izklopih spletnih strani poročajo tudi iz Francije in Belgije. V Franciji so bili med drugim prizadeti portali lokalnih oblasti, belgijsko zunanje ministrstvo pa je nekatere svoje spletne strani preventivno umaknilo iz omrežja.
Takšni ukrepi ne pomenijo nujno, da so bile spletne strani že tarča uspešnega napada. Gre predvsem za zmanjševanje tveganja v času, ko upravljavci preverjajo svoje sisteme in nameščajo varnostne posodobitve.
Opozorilo tudi v Sloveniji
Na resnost razmer je opozoril tudi slovenski vladni urad za informacijsko varnost. Organizacijam in upravljavcem spletnih storitev je priporočil, naj preverijo, katere njihove aplikacije uporabljajo PHP, in čim prej poskrbijo za ustrezne varnostne posodobitve.
Kadar takojšnja namestitev popravkov ni mogoča, strokovnjaki priporočajo dodatne zaščitne ukrepe, med drugim omejitev dostopa do ranljivih aplikacij ali njihovo začasno izolacijo od javnega interneta.
O morebitnih motnjah je uporabnike obvestila tudi Akademska in raziskovalna mreža Slovenije (Arnes), kjer so opozorili, da bi lahko bile zaradi preventivnih ukrepov nekatere storitve začasno nedosegljive.
Zakaj sta ranljivosti tako nevarni?
PHP je eden najbolj razširjenih programskih jezikov za delovanje spletnih strani. Uporabljajo ga številni sistemi za upravljanje vsebin, med njimi WordPress, Drupal in Joomla, pa tudi spletne trgovine ter različne poslovne in javne aplikacije.
Za razliko od običajnih varnostnih pomanjkljivosti, ki prizadenejo posamezno spletno aplikacijo ali njen dodatek, sta tokratni ranljivosti povezani s samim delovanjem programskega jezika.
To pomeni, da je lahko ogrožena tudi spletna stran, katere lastna programska koda sicer nima znanih varnostnih napak.
Ob uspešnem napadu bi lahko storilec pridobil dostop do občutljivih podatkov, spreminjal vsebino spletnih strani ali izvajal druge škodljive operacije na prizadetem strežniku. Dejanski obseg škode je odvisen od nastavitev in zaščite posameznega sistema.
Varnostni popravki so že na voljo
Razvijalci PHP so danes objavili izredne varnostne posodobitve, ki odpravljajo obe ranljivosti. Popravki so vključeni v različice PHP 8.5.12, 8.4.27, 8.3.36 in 8.2.35.
Posebno pozornost morajo nameniti upravljavci starejših sistemov, saj nekatere različice PHP ne prejemajo več rednih varnostnih posodobitev. V takšnih primerih je lahko potrebna nadgradnja na novejšo, še podprto različico.
Varnostni strokovnjaki poudarjajo, da dodatni zaščitni mehanizmi sicer lahko zmanjšajo nevarnost napadov, vendar ne nadomestijo ustrezne posodobitve programske opreme.
Pri odkrivanju ranljivosti sodelovala tudi umetna inteligenca
Posebnost tokratnega primera je tudi način odkrivanja varnostnih pomanjkljivosti. Pri raziskovanju so sodelovali strokovnjaki podjetij Calif, Wiz in OpenAI, pri čemer so pomembno vlogo odigrala napredna orodja umetne inteligence.
Ta so raziskovalcem pomagala prepoznati in analizirati zapletene napake, ki so bile v programski opremi prisotne že vrsto let.
Primer odpira širše vprašanje vpliva umetne inteligence na kibernetsko varnost. Tehnologija lahko strokovnjakom pomaga hitreje odkrivati nevarne ranljivosti in razvijati zaščito, hkrati pa lahko podobne zmogljivosti izkoristijo tudi napadalci.
Kaj to pomeni za običajne uporabnike spleta?
Za večino obiskovalcev spletnih strani trenutno ni potrebe po posebnih ukrepih. Ranljivosti sta povezani predvsem s strežniško programsko opremo, zato je odgovornost za njihovo odpravo na upravljavcih spletnih strani in ponudnikih gostovanja.
Če je določena spletna storitev začasno nedosegljiva, to še ne pomeni, da je bila tarča kibernetskega napada. Lahko gre zgolj za preventivni izklop zaradi nameščanja varnostnih popravkov.
Uporabnikom strokovnjaki svetujejo, naj ob morebitnih motnjah spremljajo uradna obvestila ponudnikov storitev in naj bodo previdni pri sporočilih, ki jih pod pretvezo varnostnih težav pozivajo k posredovanju gesel ali drugih osebnih podatkov.