Urad Vlade RS za informacijsko varnost (URSIV) je v nedeljo, 1. novembra, obvestil javnost o kibernetskem vdoru v informacijski sistem državne uprave. Napadalec je prek varnostno ogroženega spletnega strežnika enega od državnih organov nepooblaščeno pridobil podatke o uporabniških računih.
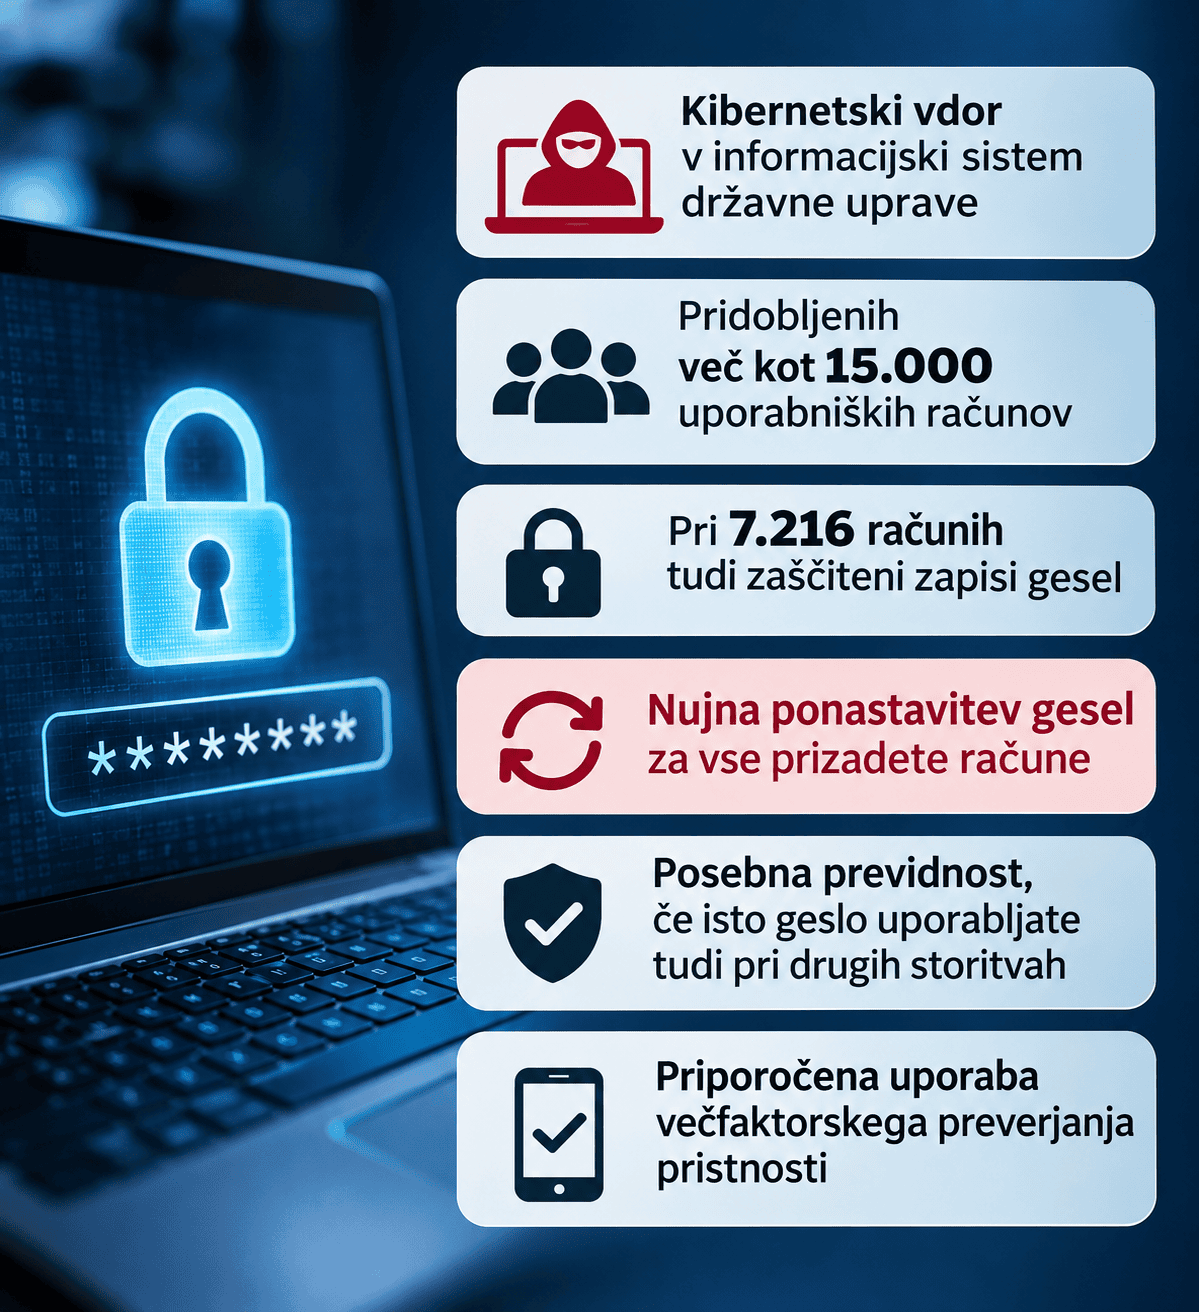
Po dosedanjih ugotovitvah je pridobil več kot 15.000 uporabniških zapisov iz sistema Domino. Med njimi je bilo 7.216 zapisov z zaščitenimi oziroma matematično obdelanimi vrednostmi gesel.
Kot pojasnjujejo na uradu, je iz takšnih zapisov v določenih primerih mogoče ugotoviti tudi izvirno geslo.
‼️@URSIV_Slovenia obvešča o kibernetskem incidentu, pri katerem je napadalec prek kompromitiranega spletnega strežnika enega državnega organa nepooblaščeno pridobil podatke o uporabniških računih državne uprave. Zaradi tveganja zlorabe pridobljenih podatkov naj pristojni upravljavci informacijskih sistemov nemudoma zagotovijo ponastavitev gesel vseh prizadetih uporabniških računov. Uporabnikom, ki so enaka ali podobna gesla uporabljali tudi za dostop do drugih službenih ali zasebnih storitev, priporočamo, da jih zamenjajo tudi tam. Kjer je mogoče, priporočamo uporabo večfaktorske avtentikacije.
Pristojne službe izvajajo ukrepe za omejitev posledic incidenta, zaščito uporabniških računov in preprečevanje morebitnih nadaljnjih zlorab. Prizadeti strežnik državnega organa je bil po zaznavi napada izoliran iz omrežja. SIGOV-CERT v sodelovanju s pristojnimi tehničnimi službami nadaljuje analizo incidenta.
https://t.co/SjVmXQc8bV
— Vlada Republike Slovenije (@vladaRS) November 1, 2026
Kdo mora zamenjati gesla?
Zaradi nevarnosti zlorabe pridobljenih podatkov je URSIV pristojne upravljavce informacijskih sistemov pozval, naj nemudoma poskrbijo za ponastavitev gesel vseh računov, ki jih je prizadel napad.
Poziv se torej nanaša na prizadete uporabniške račune državne uprave.
Posebno priporočilo velja za uporabnike, ki so enaka ali podobna gesla uporabljali tudi za dostop do drugih službenih ali zasebnih storitev. Na uradu jim svetujejo, naj gesla zamenjajo tudi pri teh storitvah.
Kjer je to mogoče, priporočajo še uporabo večfaktorskega preverjanja pristnosti, ki poleg gesla zahteva dodatno potrditev identitete.
Prizadete uporabnike pozivajo, naj upoštevajo navodila pristojnih upravljavcev informacijskih sistemov.
Prizadeti strežnik so izključili iz omrežja
Pristojne službe so po zaznavi napada prizadeti strežnik državnega organa izolirale iz omrežja.
Ob tem izvajajo ukrepe za omejevanje posledic incidenta, zaščito uporabniških računov in preprečevanje morebitnih nadaljnjih zlorab pridobljenih podatkov.
Analizo kibernetskega incidenta nadaljuje SIGOV-CERT v sodelovanju s pristojnimi tehničnimi službami.
Preiskava še poteka
Na URSIV so napovedali, da bodo javnost o pomembnih novih ugotovitvah in morebitnih dodatnih varnostnih ukrepih sproti obveščali prek uradnih komunikacijskih kanalov.
Do takrat prizadetim uporabnikom svetujejo, naj upoštevajo navodila pristojnih upravljavcev informacijskih sistemov.